
 AI智汇具 - AI工具推荐与技能教程_好用的AI工具大全
一款面向 AI 编程客户端的逆向 / 渗透 / 安全研究技能路由包——AI 自动路由 · 按需自举工具链 · 自动进化经验库 · 授权 scope 门禁。
MIT License
44 条路由规则
45 个 Skill 模块
破暗而行 · 逆水为舟
reverse-skill 是一款专为 AI 编程客户端(Claude Code、Codex、Cursor、Cline、Kiro、OpenCode 等)设计的逆向 / 授权渗透 / 安全研究技能路由包。它能够帮助 Agent 在面对 APK、二进制、前端 JS 加密、CTF、渗透测试等任务时,先路由到正确的方法论,再调用本机工具执行,而不是盲目猜测命令,从而提高安全工作的准确性、可复用性与可审计性,并节省反复踩坑的时间。本文涵盖它是什么、主要功能、应用场景、安装与使用、获取方式、与同类方案对比、核心机制、实用技巧、更新动态、常见问题与总结。
一、reverse-skill 产品深度介绍
(一)它是什么
reverse-skill 是一款开源的「逆向 / 授权渗透 / 安全研究技能路由包」(Skill Router Pack)。它本身并不是逆向工具,而是夹在 AI 编程客户端与本机安全工具之间的一层”方法论路由器”。
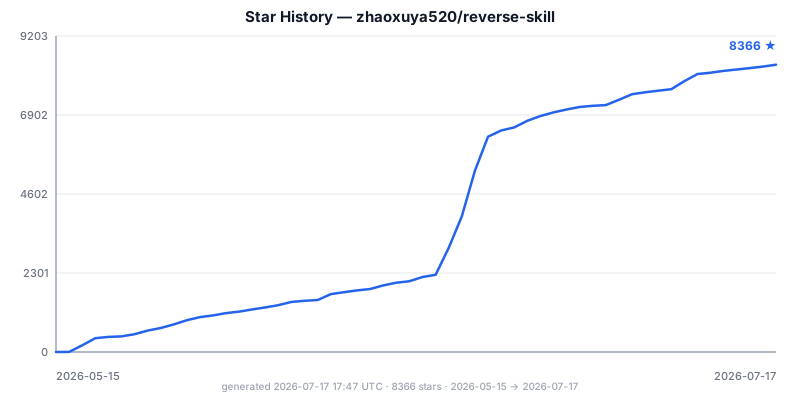
当 AI Agent 遇到一个 APK、一段 ELF 二进制、前端 JS 加密、一个 CTF 题或一次渗透测试任务时,普通大模型往往会”一本正经地猜命令”。reverse-skill 的作用,是让 Agent 先路由到正确的方法论,再调用本机工具去执行。项目主体以 PowerShell 脚本与 Markdown Skill 组织,采用 MIT 许可,跨 Windows / Ubuntu 经 CI 验证,上线数月即积累 3.5 万+ Star。
(二)技术表现
它的工程化程度较高,关键指标如下:
- 路由规则:44 条(R0–R45),由单一事实源 routing.json 驱动;
- Skill 模块:45 个已跟踪模块,覆盖逆向、渗透、CTF 等领域;
- 回归基准:175 条路由用例,改动即验证;
- 跨平台 CI:Windows 与 Ubuntu 执行同一套核心检查;
- 集成能力:支持 MCP,并提供不改变客户端中立架构的可选 Codex 插件。
(三)产品定位
它的定位是”客户端中立 + 工具中立”的安全工作流基础设施:不绑定某一家 AI 客户端,也不绑定某一款逆向器,核心只由一份结构化路由配置驱动,因而可迁移、可回归、可审计。项目主张”破暗而行,逆水为舟”,明确面向合法的安全研究、教育、CTF 与已授权测试。
二、主要功能特点与应用场景
(一)主要功能特点
- AI 自动路由:把”任务类型”精确映射到”该用哪个 Skill、哪个工具”,避免瞎猜命令。
- 按需自举工具链:缺什么装什么,把 jadx / frida / radare2 / IDA / nmap / Burp 等入口统一纳管。
- 自动进化经验库:以脱敏的 field-journal 沉淀作战经验,同类问题不再重复踩坑。
- 作战 Case 管理与授权门禁:以 scope.md(授权范围 + network_profile)为前置,未就绪禁止对目标执行动作。
- 证据链方法论:产出遵循”证据 → 结论 → 路径”(Evidence→Finding→Path),可审计、可交接。
(二)应用场景
- 移动端逆向:APK / Android、iOS / 移动端;
- 二进制逆向:exe / dll / so / elf,配合 IDA、radare2、Binary Ninja、.NET / C#;
- Web 与前端:前端 JS 签名与加密参数、HTTP 抓包重放、API / GraphQL;
- 对抗与加固:DSL VM / 风控自定义 VM、OLLVM 脱密、EDR 绕过;
- 渗透与红队:漏洞扫描、攻击链编排、固件 / IoT;
- 漏洞研究与竞赛:补丁差分 / N-day、Pwn 利用链、恶意软件 / YARA、CTF(42 个子技能)。
(三)适用人群
它适合逆向工程师、渗透测试与红队人员、CTF 选手、安全研究者,以及任何希望”让 AI 真正会用 jadx、Frida、IDA、Burp”的开发者。对于需要频繁切换机器、又希望经验能复用的团队,它的价值尤其明显。
三、如何安装与使用 reverse-skill
(一)前置依赖
- Java / JDK:运行 jadx、apktool;
- Node.js 22.12+:JS 工具链与 MCP 服务;
- Python 3.x:Frida 与辅助脚本;
- 代码 AI 客户端:Claude Code、Codex、Cursor、OpenCode 或其他兼容客户端。
(二)安装与初次使用
克隆仓库即可:
git clone https://github.com/zhaoxuya520/reverse-skill.git初次使用时,你几乎不用手动配环境——直接把仓库里的 README_AI.md 交给你的 AI 客户端去读,它会按当前环境完成路由与工具检查,并按需自举缺失的工具链。各平台另有专门部署文档:Kali 看 kali/README-kali.md,Ubuntu / Debian 看 docs/platforms/linux.md,macOS 看 docs/platforms/macos.md。
(三)修改后验证
如果你改了路由规则或 Skill,可用仓库自带脚本验证(Windows / Ubuntu 的 GitHub Actions 会跑同一套核心检查):
# 路由回归(175 条)
powershell -NoProfile -ExecutionPolicy Bypass -File skills/scripts/test-routing.ps1
# 结构一致性 + 供应链版本固定门禁
powershell -NoProfile -ExecutionPolicy Bypass -File skills/scripts/verify-routing-coherence.ps1
# 冒烟与 INDEX 漂移检查
powershell -NoProfile -ExecutionPolicy Bypass -File skills/scripts/smoke.ps1
四、官方地址 / 获取方式
- 代码仓库:github.com/zhaoxuya520/reverse-skill
- 项目官网:reverse.apivix.com
- 在线教学文档:reverse.apivix.com/docs
- 社区:Discord、QQ 群与 GitHub Issues(联系方式见仓库 README)。
五、reverse-skill vs 同类方案对比分析
(一)与通用 Agent 框架对比
LangChain、AutoGPT 等通用框架提供编排能力,但不含安全方法论——遇到”该用 jadx 还是 Frida”仍然抓瞎。reverse-skill 补的正是这块”何时用哪个工具”的路由与门禁。
(二)与单点 MCP Server 对比
burp-mcp 等各类 MCP Server 能把某个工具接进来,但只管”能不能调”,不管”何时该调哪个”。reverse-skill 在其之上加了一层结构化路由与证据链方法论。
(三)与 Awesome 清单 / Prompt 合集对比
清单与话术合集有知识、有话术,但缺乏结构化路由、回归测试与授权门禁,难以复用和验证。reverse-skill 用 44 条规则 + 175 条回归 + CI 门禁,把”经验”变成了可测试的资产,并对社区同类 Skill 采取”借鉴不并库”的姿态。
六、核心机制与解决方案深度解析
它瞄准的是”AI Agent 做安全工作”时三个反复出现的痛点:面对不同目标不知道该用哪个工具;工具路径与脚本分散在不同机器、迁移困难;同样的问题每次重新踩坑、经验无法复用。
它的解法,是把整条工作流固化成一条可复现的流水线:
其中最能体现”安全工程素养”的两点,一是授权先行(scope 门禁),二是证据可追溯(Evidence→Finding→Path)。这让 AI 不只是”跑出一条命令”,而是产出可审计、可交接的结论。
七、reverse-skill 的实用技巧
- 先让 AI 读 README_AI.md:这是初次上手最快的路径,能自动完成路由与工具检查。
- 磁盘紧张时用 delete_original=True:切分层后删除原始模型,节省一半空间。
- 先填 scope 再动手:把授权范围与 network_profile 写进 scope.md,未就绪不要对目标执行动作。
- 改规则必跑回归:用 test-routing.ps1 验证 175 条用例,避免路由漂移。
- 善用经验库:把每次作战的脱敏经验写进 field-journal,让同类问题一次比一次快。
八、最新重大更新动态
- 版本迭代:已进入 v1.0.x 稳定发布线,遵循 Keep a Changelog 规范维护。
- 安全治理:仓库于 2026-09-03 进行了安全复审,并配套安装与下载安全指引、Issue 分类说明。
- 生态扩展:持续跟踪主流开源模型与新客户端适配,多数新模型发布当天即可路由。
- 社区热度:登上 Trendshift 日榜,短期内快速积累 Star。
九、常见问题 FAQ 解答
Q1:它会让我未经授权就攻击目标吗?
不会。授权 scope 门禁是其核心红线——未填写授权范围与 network_profile 前,禁止对目标执行动作。项目仅限合法的安全研究、教育、CTF 与已授权测试。
Q2:它支持哪些 AI 客户端?
Claude Code、Codex、Cursor、Cline、Kiro、OpenCode 等兼容客户端均可,架构保持客户端中立。
Q3:它会把我本地工具的输出上传到云端吗?
它的设计是让 Agent 调用你本机的工具执行,工具链与产物都在本地;具体合规边界请参照仓库的安全政策与下载安全指引。
Q4:采用什么许可?
主体为 MIT;子模块 CTF-Sandbox-Orchestrator 为 GPLv3,Pentest Swarm AI 仅通过命令行 / MCP 调用、不含其源码。
Q5:改坏了怎么发现?
用仓库自带的回归与一致性门禁脚本(test-routing、verify-routing-coherence、smoke),配合跨平台 GitHub Actions 把关。
十、总结
reverse-skill 的价值,不在于”更强的模型”,而在于”更靠谱的执行”。它把安全专家脑子里”遇到什么用什么、先授权再动手、结论要有证据链”的隐性经验,显式地沉淀成机器可路由、可回归、可交接的知识,让 AI Agent 能在合法授权前提下,稳定、可复用地完成逆向 / 渗透 / 安全工作。
随着编程 Agent 的普及与”AI + 安全”赛道的升温,这类把专家方法论交给 AI、把授权与证据链底线留给制度的中间层,正变得越来越重要。对于想让自己的 AI 客户端真正”会用”安全工具的人,reverse-skill 值得纳入工具箱。
本文仅作技术介绍。相关工具请严格遵守适用法律法规,仅用于合法的安全研究、教育、CTF 与已获明确授权的测试,严禁未经授权访问、扫描、利用或干扰任何目标。
在撰写本文的过程中,我主要参考了以下来源:GitHub 仓库 zhaoxuya520/reverse-skill 的 README_zh 与 docs(含 ARCHITECTURE / OVERVIEW)、项目官网 reverse.apivix.com,以及仓库自带的 star-history 与 Logo 素材。文中数据(Star 数、规则数、用例数等)以仓库公开信息为准,可能随版本更新而变化。
本文由 AI 辅助整理,基于 GitHub 项目 zhaoxuya520/reverse-skill 的公开文档撰写;文中 Logo 与 Star 增长图取自该仓库。内容仅用于技术介绍,相关工具请严格遵守法律法规与授权范围使用。







